W skrócie
- Jesienne incydenty objęły głównie przemysłowe systemy chłodzenia w supermarketach.
- Router chroni dwa hasła: do Wi-Fi i do panelu administratora, plus aktualizacja.
- Urządzenia bez potrzeby internetu odłącz od sieci.
- Obowiązki producentów z unijnego rozporządzenia ruszyły 11 września 2026 r.
Lodówka może zostać zhakowana, gdy stoi w domowej sieci, ma stare oprogramowanie i domyślne hasło. Szef ENISA ostrzegł 10 listopada 2026 r., że po lodówkach celem mogą być routery. Zmień hasła, zaktualizuj router i odłącz AGD od Wi-Fi.
Czy to, co spotkało sklepy, grozi twojej kuchni?
W jednym ze szwedzkich sklepów temperaturę w zamrażarkach zdalnie podniesiono do 50°C. Polska policja odnotowała co najmniej 10 cyberataków na sklepowe lodówki i chłodnie. Minister cyfryzacji poinformował 5 listopada, że w Polsce zidentyfikowano 140 urządzeń chłodniczych podatnych na cyberataki.
Ostatnie incydenty w europejskich supermarketach dotyczyły przede wszystkim przemysłowych systemów sterowania chłodzeniem. Ekspert cytowany przez TVN24 mówi, że użytkownicy domowych lodówek nie muszą obecnie obawiać się masowych ataków, ale powinni świadomie korzystać ze sprzętu online. Lodówka bez Wi-Fi nie ma jak połączyć się ze światem.
Dlaczego po lodówkach wymieniają routery?
Szef ENISA Juhan Lepassaar ostrzegł 10 listopada 2026 r. w wywiadzie dla AFP: „Dziś były to lodówki, jutro mogą to być routery, a pojutrze domowe urządzenia”. To zapowiedź kolejnych celów, a opis fali ataków na domy w niej nie padł.
Router jest bramą całej sieci, więc przejęty otwiera dostęp do wszystkiego, co za nim stoi. W kwietniu 2026 r. Financial Times, powołując się na służby wywiadowcze, pisał, że chiński cyberwywiad wykorzystuje na Zachodzie prywatne routery i inteligentne lodówki do ataków. Zagrożeniem jest nieaktualizowany sprzęt z domyślnym hasłem w domowej sieci.
Które hasła zmienisz najpierw
Zacznij od routera, bo to on wpuszcza lub zatrzymuje obcych. Zespół CERT jednego z operatorów zaleca, by domyślne hasło Wi-Fi zmienić na mające co najmniej 16 znaków, a unikalne fabryczne hasło tego operatora dopuszcza do pozostawienia.
Samo hasło Wi-Fi nie wystarczy. Zmień też hasło administratora panelu routera i wyłącz zdalny dostęp do panelu z internetu. Konta w aplikacjach kamer i AGD potraktuj tak samo: domyślne lub powtórzone hasło otwiera drzwi każdemu, kto je zna.
Router zaktualizuj, zanim ktoś wykorzysta lukę
CERT Polska opisał lukę CVE-2026-6017 w routerach. Do jej wykorzystania nie trzeba się logować, a może ona ujawnić hasło administratora. Producent wydał już poprawkę.
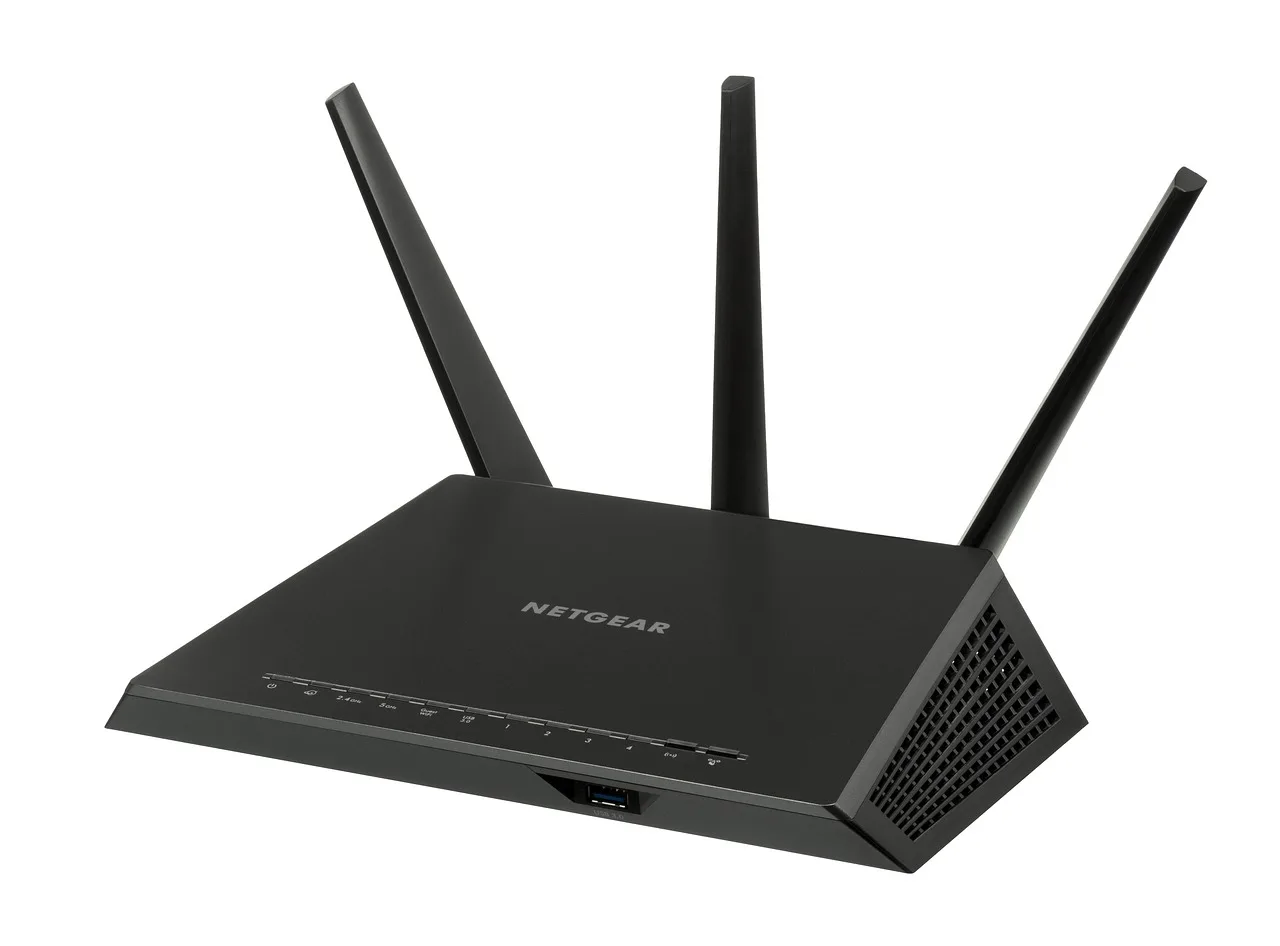
Wejdź w panel routera, sprawdź wersję oprogramowania i zainstaluj nowszą. W routerach od operatora aktualizacje mogą instalować się automatycznie lub być zarządzane zdalnie, a gdy nie możesz ich sprawdzić, skontaktuj się z operatorem. Takiego routera nie resetuj i nie wgrywaj obcego oprogramowania, bo możesz stracić łączność i gwarancję.
Jak sprawdzić, czy lodówka łączy się z Wi-Fi
Ekspert CyberDefence24 radzi odłączyć od internetu urządzenia, które go nie wymagają. Przyjmijmy lodówkę z ekranem, kupioną dla pojemności, w której aplikacji nigdy nie uruchomiłeś. Otwórz menu ustawień, wejdź w sieć i zobacz, czy sprzęt jest połączony z domowym Wi-Fi.
Jeśli jest, rozłącz go i usuń zapisaną sieć. Drugi sposób to lista podłączonych urządzeń w panelu routera, gdzie widać też pralkę, zmywarkę czy telewizor. Przed odłączeniem zajrzyj do instrukcji, bo bez Wi-Fi znikają funkcje aplikacji i aktualizacje od producenta. W sterowniki i oprogramowanie sprzętu nie ingeruj na własną rękę.
Co dają unijne przepisy sprzętowi, który już stoi w domu?
Obowiązki zgłaszania podatności i incydentów przez producentów w ramach Cyber Resilience Act zaczęły się 11 września 2026 r., a pełne stosowanie rozporządzenia przypada na 11 grudnia 2027 r. Producent musi wysłać wczesne ostrzeżenie o aktywnie wykorzystywanej podatności w ciągu 24 godzin, a zgłoszenie w ciągu 72 godzin od uzyskania wiedzy.
Zgłoszenia trafiają do instytucji, nie do ciebie. Jak długo producent wydaje poprawki dla twojej lodówki i routera, sprawdzisz w instrukcji lub na jego stronie. Gdy wsparcie się skończyło, wymień najpierw router, bo on chroni całą sieć.
Co zrobisz sam, a kiedy potrzebny jest serwis AGD
Sam zrobisz wszystko, co dzieje się w menu, aplikacji i panelu routera: zmianę haseł do co najmniej 16 znaków, aktualizację, wyłączenie Wi-Fi w AGD i osobną sieć dla gości oraz urządzeń domowych. Po podejrzeniu włamania zmień hasła z innego, czystego urządzenia i zgłoś incydent do CERT Polska. Nie klikaj w linki z wiadomości rzekomo od producenta sprzętu.
Serwis AGD jest potrzebny, gdy lodówka po aktualizacji zgłasza błędy, przestała chłodzić albo wymaga wymiany modułu sterującego. Ingerencja w sterownik to praca dla fachowca. Router operatora przed resetem zgłoś najpierw operatorowi.
Gdy lodówka z modułem Wi-Fi zgłasza błędy albo przestała chłodzić po aktualizacji, zamów serwis AGD od 219 zł na usterka.pl.
Serwis AGD w Twoim mieście
Serwis AGD z usterka.pl kosztuje od 219 zł za diagnozę w 28 miastach w Polsce, a naprawa ma stałą dopłatę bez względu na liczbę wizyt. W cenie robocizna i dojazd do 5 km od centrum miasta, części doliczamy tylko po Twojej akceptacji. Wolne terminy na najbliższe dni widzisz od razu w kalendarzu, 7 na 10 zleceń realizujemy tego samego dnia. Płacisz po wizycie, naprawa ma 12 miesięcy gwarancji. Cennik aktualny na listopad 2026.